Crypto
/
12.02.2026
CertiK-ის IPO ამბიციები: ინსტიტუციური სტრატეგია და კრიპტო უსაფრთხოების ახალი ჰორიზონტები
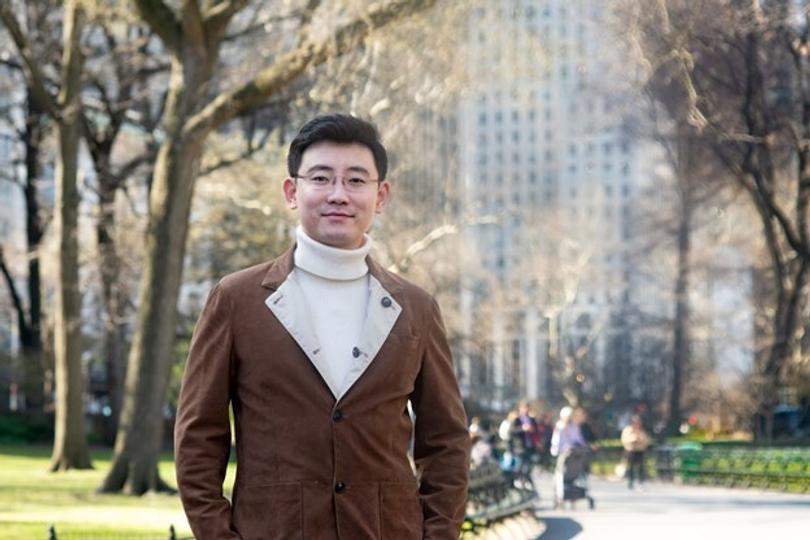
CertiK-ის აღმასრულებელმა დირექტორმა, რონგჰუი გუმ, CoinDesk-თან ინტერვიუში განაცხადა, რომ კომპანიას არ აქვს კონკრეტული [IPO] ვადები, თუმცა შარშანდელ Huione-თან დაკავშირებულ ინციდენტზე რეაგირებამ და ინსტიტუციური პროდუქტების აქტიურმა განვითარებამ ის მილიარდობით დოლარის საჯარო განთავსების სანდო კანდიდატად აქცია. კომპანია აძლიერებს თავის [KYC] პროცედურებს, მონიტორინგს უწევს ანგარიშების შემდგომ გამოყენებას და აქტიურად ავითარებს საწარმოო სერვისებს, პროტოკოლის აუდიტების, როგორც შემოსავლის ძირითადი წყარო
CertiK-ის აღმასრულებელმა დირექტორმა, რონგჰუი გუმ, CoinDesk-თან ინტერვიუში განაცხადა, რომ უსაფრთხოების ფირმას არ აქვს კონკრეტული [IPO] ვადები, მაგრამ კომპანიის რეაგირებამ შარშანდელ Huione-თან დაკავშირებულ ნეგატიურ გამოხმაურებაზე და ინსტიტუციურ პროდუქტებში სწრაფმა წინსვლამ ის მრავალმილიარდიანი საჯარო განთავსების სანდო კანდიდატად აქცია.
როდესაც CertiK-მა ჩაატარა აუდიტი იმისა, რაც მოგვიანებით უკანონო ბაზარ Huione-თან დაკავშირებულ [stablecoin] პროექტად აღმოჩნდა, ფირმამ მძიმე ონლაინ კრიტიკა დაიმსახურა. გუმ ეს ეპიზოდი რეპუტაციის დასასრულის ნაცვლად, გამოფხიზლების ზარად შეაფასა.
CertiK-მა საჯაროდ განმარტა, რომ აუდიტი ჩაუტარა აშშ-ში რეგისტრირებული კლიენტის მიერ მოწოდებულ კოდს, რის შემდეგაც საფასური ქველმოქმედებას გადასცა. „ჩვენ ვაძლიერებთ ჩვენს ამჟამინდელ [KYC] პროცედურებს“, – განუცხადა მან CoinDesk-ს. „ასევე ვმუშაობთ გარე რესურსების მომწოდებლებთან რისკების შესამცირებლად.“ აუდიტის შემდგომი გამოყენების მონიტორინგზე მან დასძინა: „მოხსენების გამოქვეყნების შემდეგ, ჩვენ ყურადღებით დავაკვირდებით, როგორ გამოიყენება ეს მოხსენება.“
CertiK აძლიერებს თავის საწარმოო შეთავაზებებს, ხოლო პროტოკოლის აუდიტები შემოსავლის ძირითად წყაროდ რჩება. „ჩვენი ამჟამინდელი საქმიანობა კვლავ რჩებოდა და, ვფიქრობ, კვლავაც იქნება შემოსავლის მთავარი წყარო“, – თქვა გუმ, მაგრამ ხაზგასმით აღნიშნა, რომ ეს სერვისები „ინსტიტუციურ დონეზე უნდა ავიდეს.“
იანვარში გუმ დავოსში დისკუსია გამოიწვია იმ განცხადებით, რომ მისი ფირმა [IPO]-ს განიხილავდა, თუმცა ახლა ამტკიცებს, რომ ეს ცნობები გადაჭარბებულია, მიუხედავად ინვესტორების ძლიერი მოთხოვნისა. „ჩვენ მოვიზიდეთ $240 მილიონზე მეტი და შემიძლია გითხრათ, რომ ამაზე მეტი ფული გვაქვს ბანკში“, – აღნიშნა მან ინვესტორების ინტერესის აღიარებით. „ჩვენ უკვე მივიღეთ რამდენიმე მოთხოვნა“, – თქვა მან და აღნიშნა, რომ მედია გაშუქებამ ზოგჯერ არასწორად განმარტა მისი დავოსის შენიშვნები: „მე ცალსახად ვამბობ, რომ ჩვენ არ გვაქვს კონკრეტული გეგმა. ჯერ არ არის კონკრეტული ვადები, მაგრამ... ბევრმა ნამდვილად მოგვმართა.“
შეფასებასა და [IPO] საკითხზე მან გაწონასწორებული ტონი დაიჭირა: „ადამიანებმა ჯერ კიდევ არ იციან, როგორ შეაფასონ [web3-native] კომპანია“, – განაცხადა მან. მან დაადასტურა, რომ CertiK-ის ინვესტორთა სიაში შედიან მსხვილი სახელები: Sequoia, Goldman Sachs და Coinbase, და მიანიშნა შერჩევით დამატებებზე: „ჩვენ ვაპირებთ კიდევ ერთი ან ორი სტრატეგიული ინვესტორის მოზიდვას.“
კითხვაზე, თუ რომელი თავდასხმის ვექტორები ხდება ყველაზე გავრცელებული კრიპტო ბაზარზე, გუმ განაცხადა, რომ კრიპტოში რისკის პროფილი გასცდა [smart-contract] ექსპლოიტებს. „ოპერაციული რისკი უფრო დიდ რისკად იქცა“, – თქვა მან, გულისხმობდა პირადი გასაღების არასწორ მართვას, [deepfake]-ებსა და [oracle] მანიპულაციას. [AI]-ზე დაფუძნებულ იმიტაციებზე, მან გულახდილად განაცხადა: „[Deep fake] რთულია... ჩვენ ჯერ კიდევ ვსწავლობთ, როგორ შევამციროთ მისი რისკები.“
მან დაამატა, რომ CertiK-ს შეუძლია დაეხმაროს ინსტიტუტებს, მაგრამ ხაზი გაუსვა თანამშრომლობის აუცილებლობას: „ჩვენ მჭიდროდ უნდა ვიმუშაოთ ჩვენს კლიენტებთან, რათა დავეხმაროთ მათ გადახედონ თავიანთ შიდა პოლიტიკას ან გადაწყვეტილებებს გასაღებების მართვასთან დაკავშირებით.“ გუსთვის, Huione-ის შემდგომი რეფორმები როგორც რეპუტაციის აღდგენის, ისე ინსტიტუციური კლიენტებისთვის სტრატეგიული მომზადების ნაწილია. „ამ ინსტიტუტებს სურთ ინსტიტუციური დონის აუდიტი — ფორმალური ვერიფიკაცია, რომელსაც შეუძლია დაადასტუროს ხარვეზების არარსებობა“, – თქვა მან და აღნიშნა მოთხოვნა მსხვილი ბანკების მხრიდან სხვადასხვა იურისდიქციაში.
#web3
#certik
#ipo
#კრიპტო უსაფრთხოება
#ბლოკჩეინ აუდიტი
#ინსტიტუციური კლიენტები
#რისკის მართვა
#smart contracts
წყარო: www.coindesk.com
გაზიარება



